CRA-compliance,ingebouwd in jeengineering.
Van threat model tot technisch dossier. Wij begeleiden de analyse en bouwen een keten die bij elke release het bewijs verzamelt. Je eigen team houdt die keten daarna draaiende.
- Dreiging
- Eis
- Maatregel
- Test
- Bewijs
- Release
Sinds 11 september 2026 moet je actief misbruikte kwetsbaarheden en ernstige incidenten melden, ook voor producten die al op de markt zijn. Vanaf 11 december 2027 geldt de volledige CRA.
Wat je vanaf 2027 moet kunnen aantonen.
Een veilig product
Standaard veilig ingesteld, een beperkt aanvalsoppervlak en beveiligingsupdates.
Kwetsbaarheden afhandelen
Een SBOM, snelle en gratis patches, een beleid voor het melden van kwetsbaarheden en een meldadres.
Een risicobeoordeling
Verplicht, gedocumenteerd en bij elke release opnieuw bekeken.
Een dossier dat bijblijft
Minstens tien jaar bewaard. Updates gedurende minstens vijf jaar, tenzij het product naar verwachting korter in gebruik is.
Boetes bij niet-naleving tot € 15 miljoen of 2,5% van de wereldwijde jaaromzet. Bron: Verordening (EU) 2024/2847 en de Europese Commissie. Deze pagina is een samenvatting en geen juridisch advies.
Je team bouwt het bewijs op terwijl het ontwikkelt.
Threat model-analyse
Samen met je engineers brengen we per interface de dreigingen, risico's en maatregelen in kaart. Je team leert de methode en past ze daarna zelf toe.
Volledige traceerbaarheid
Elke dreiging, eis, test en elk rapport krijgt één ID, gekoppeld aan de CRA-eisen. Je ziet meteen waar bewijs ontbreekt of een test faalt.
In je bestaande tools
Repositories, CI/CD, requirementsbeheer en releaseproces. We vervangen niets, we koppelen wat er al is.
Eén ID, van dreiging tot dossier.
- T-014Dreiging
- SEC-014Eis
- C-07Maatregel
- TC-104Test
- rapportBewijs
- v1.2.0Release
Komt er een controle, dan is je dossier al up‑to‑date.
De keten in één applicatie, bij jou geïnstalleerd.
De applicatie volgt elk product door acht stappen, van scope tot rapport. De applicatie draait volledig zelfstandig in je eigen omgeving, zonder cloud of abonnement.
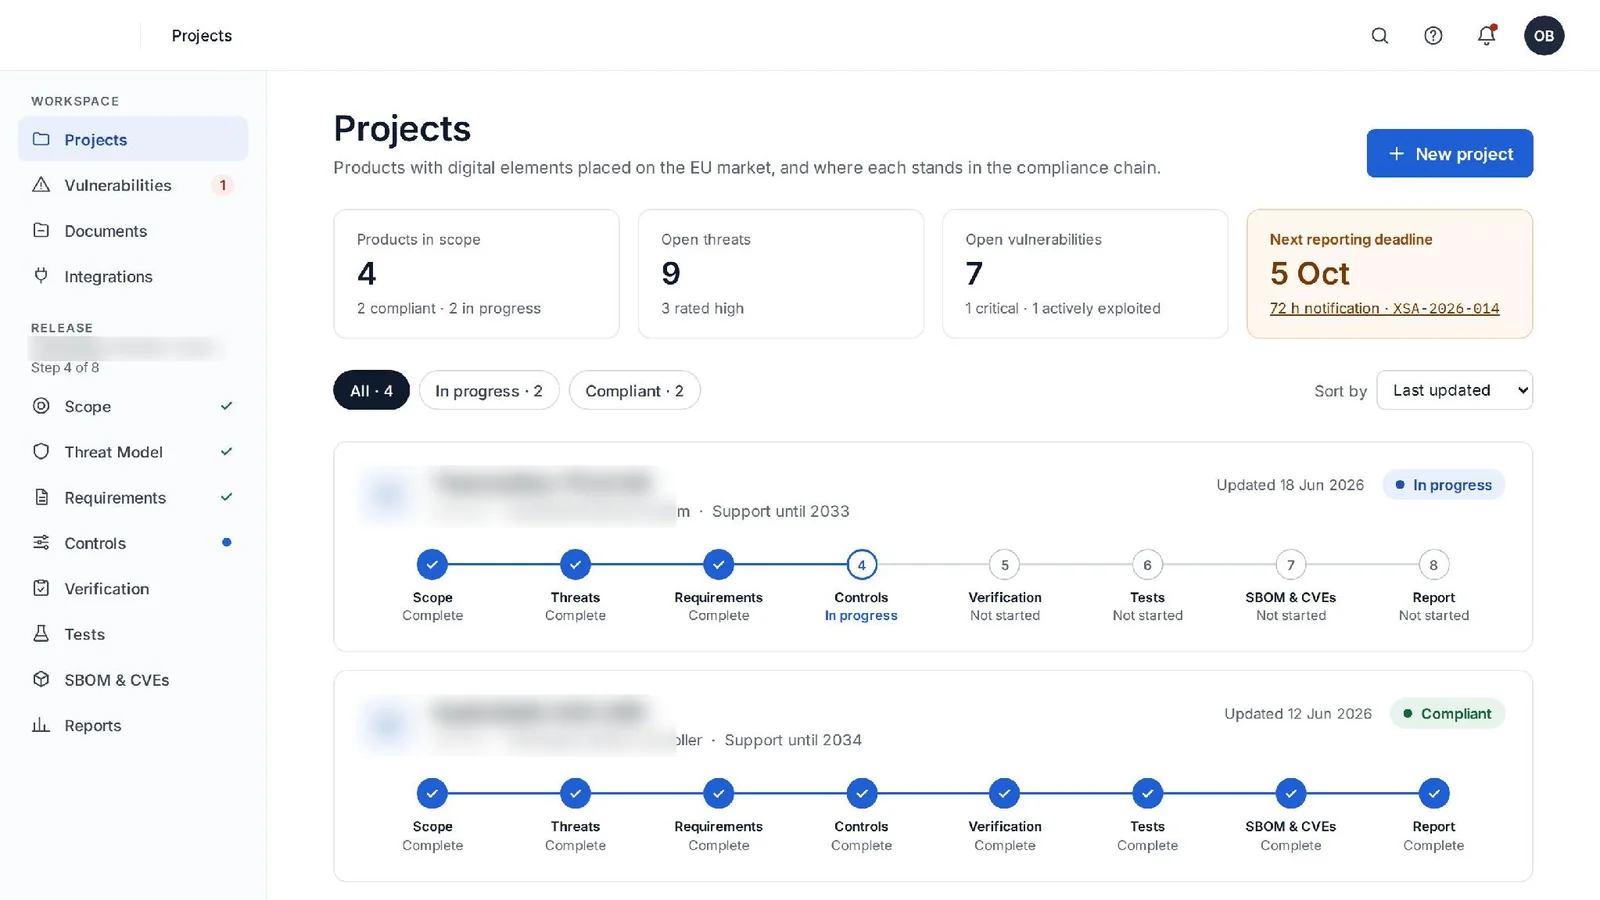
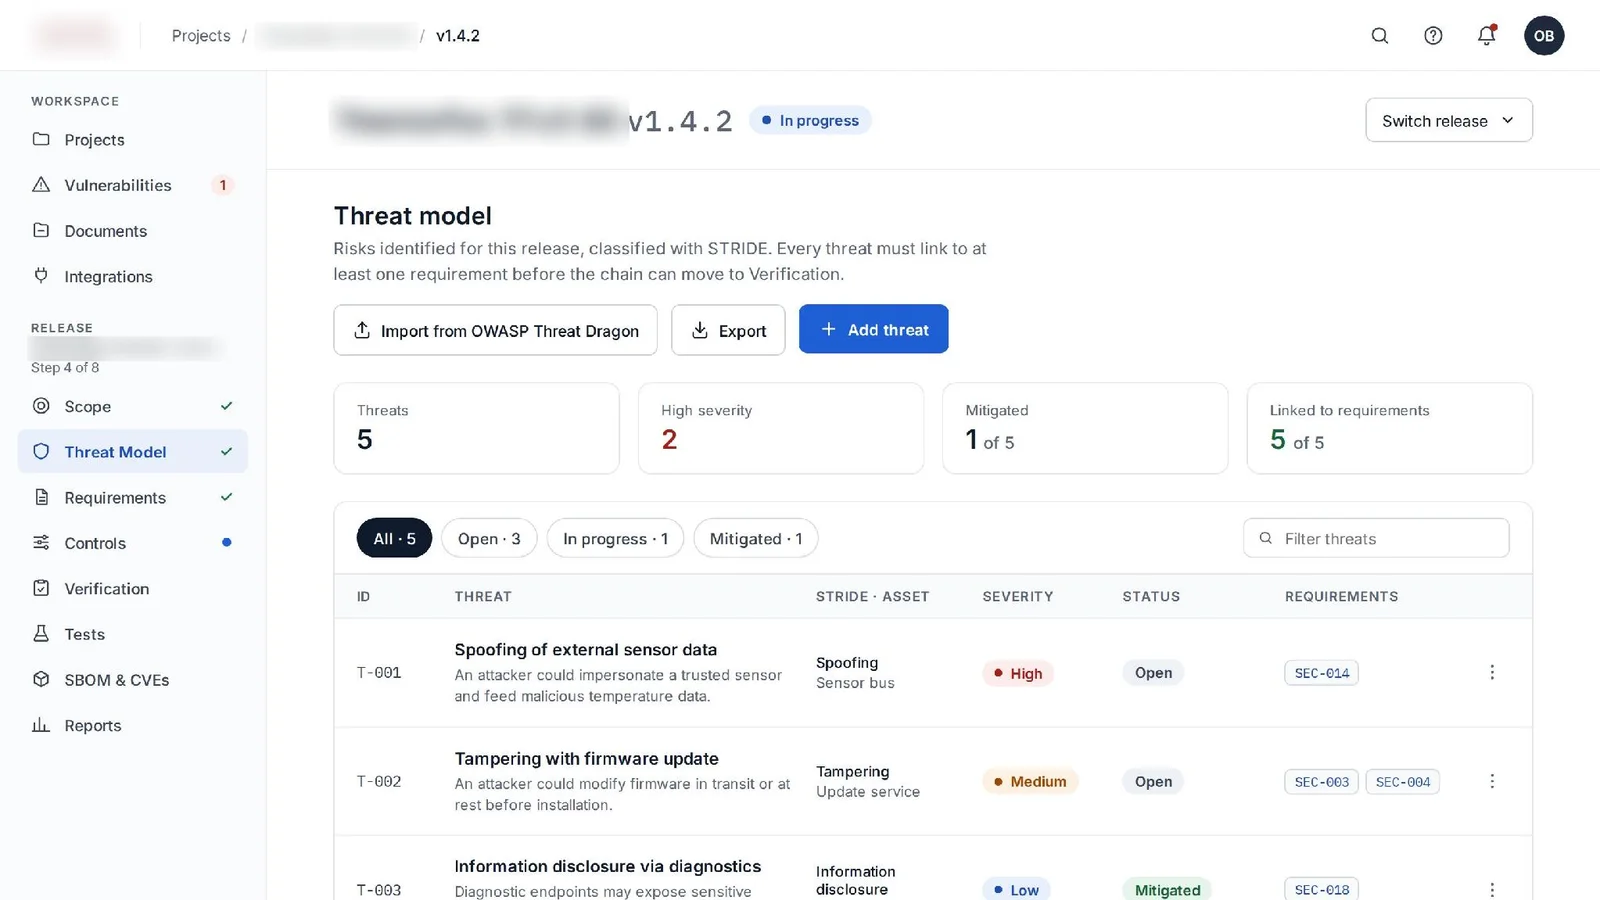
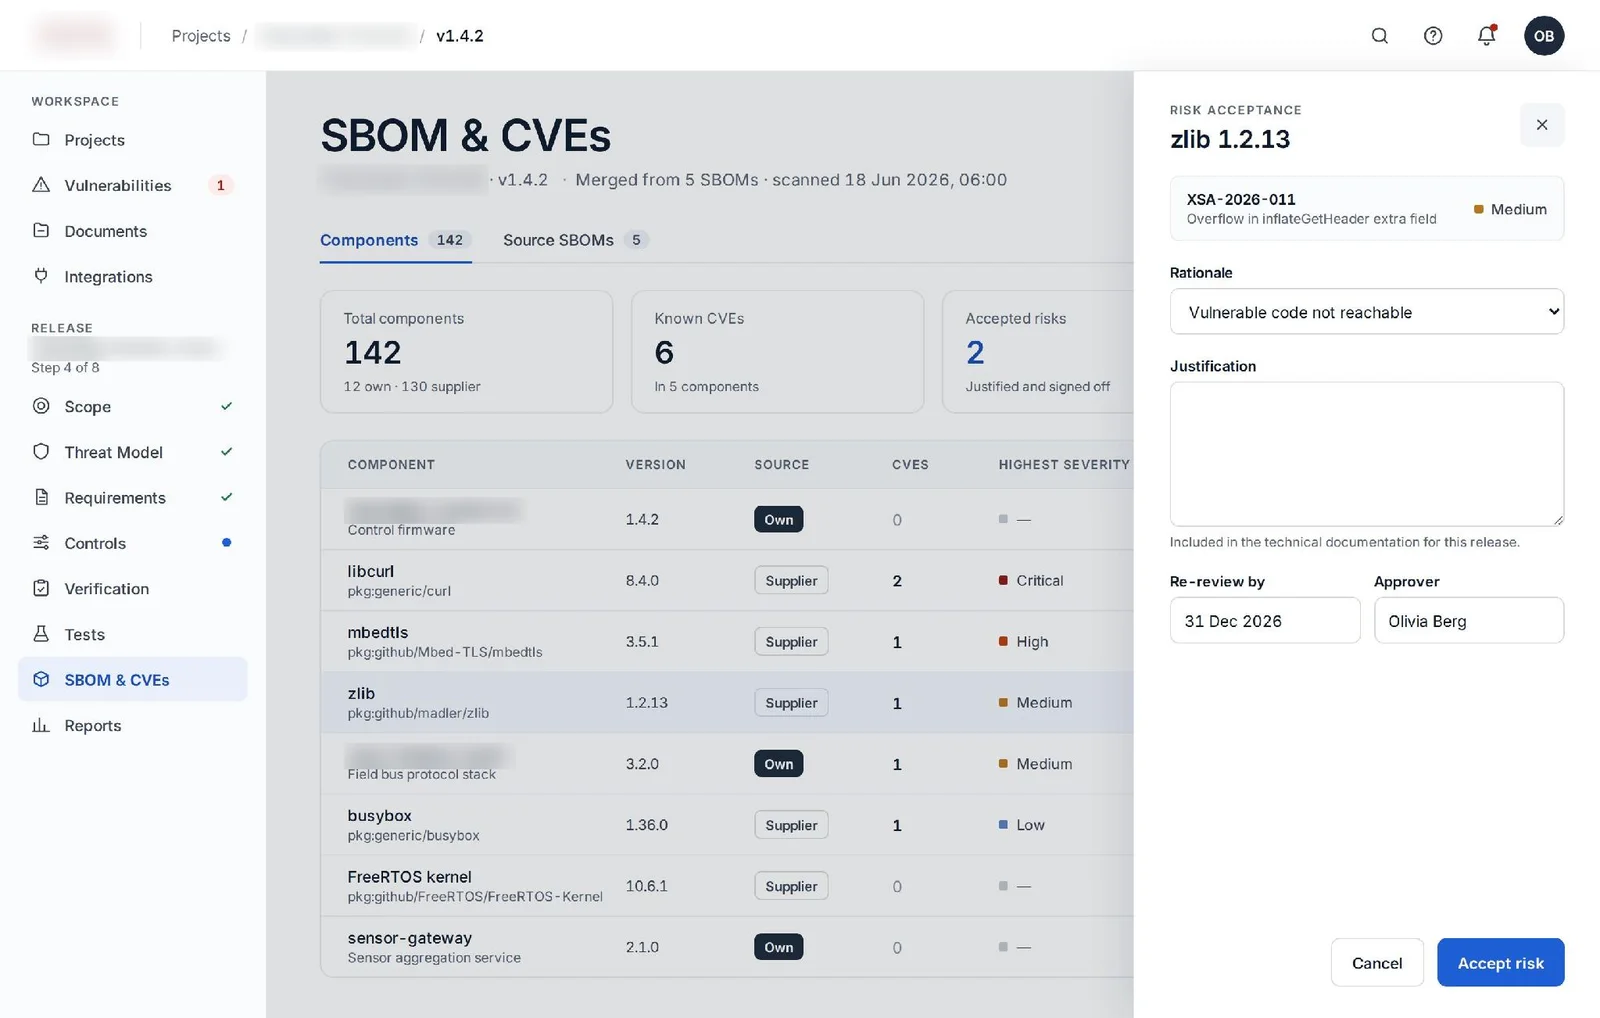
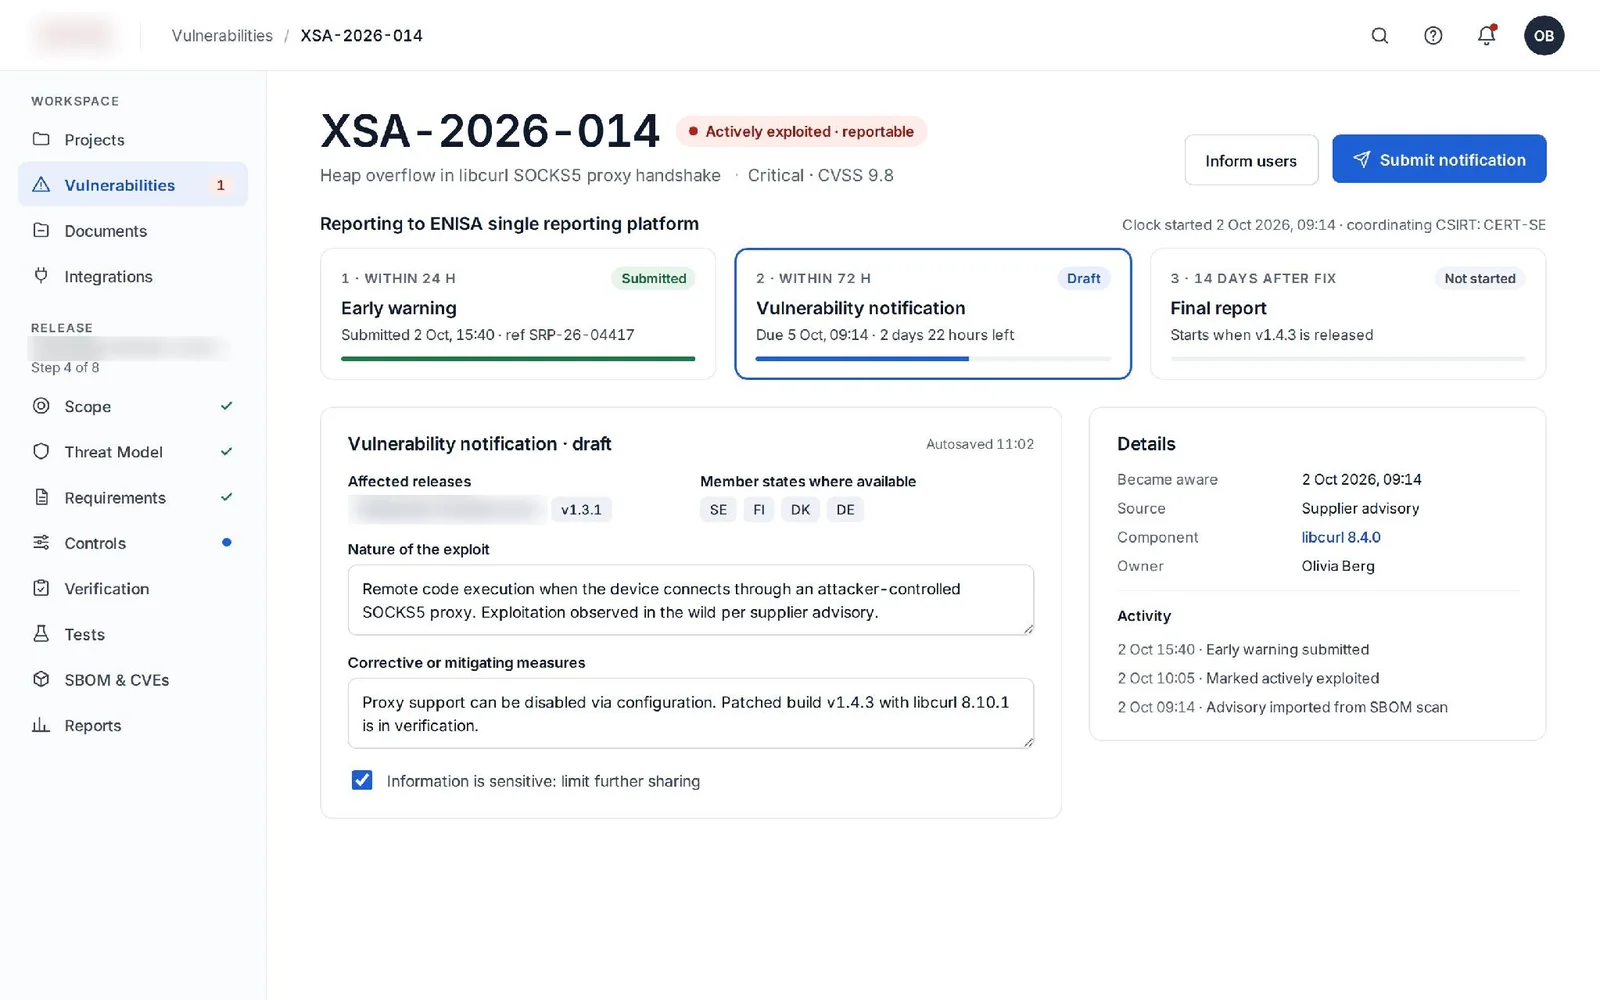
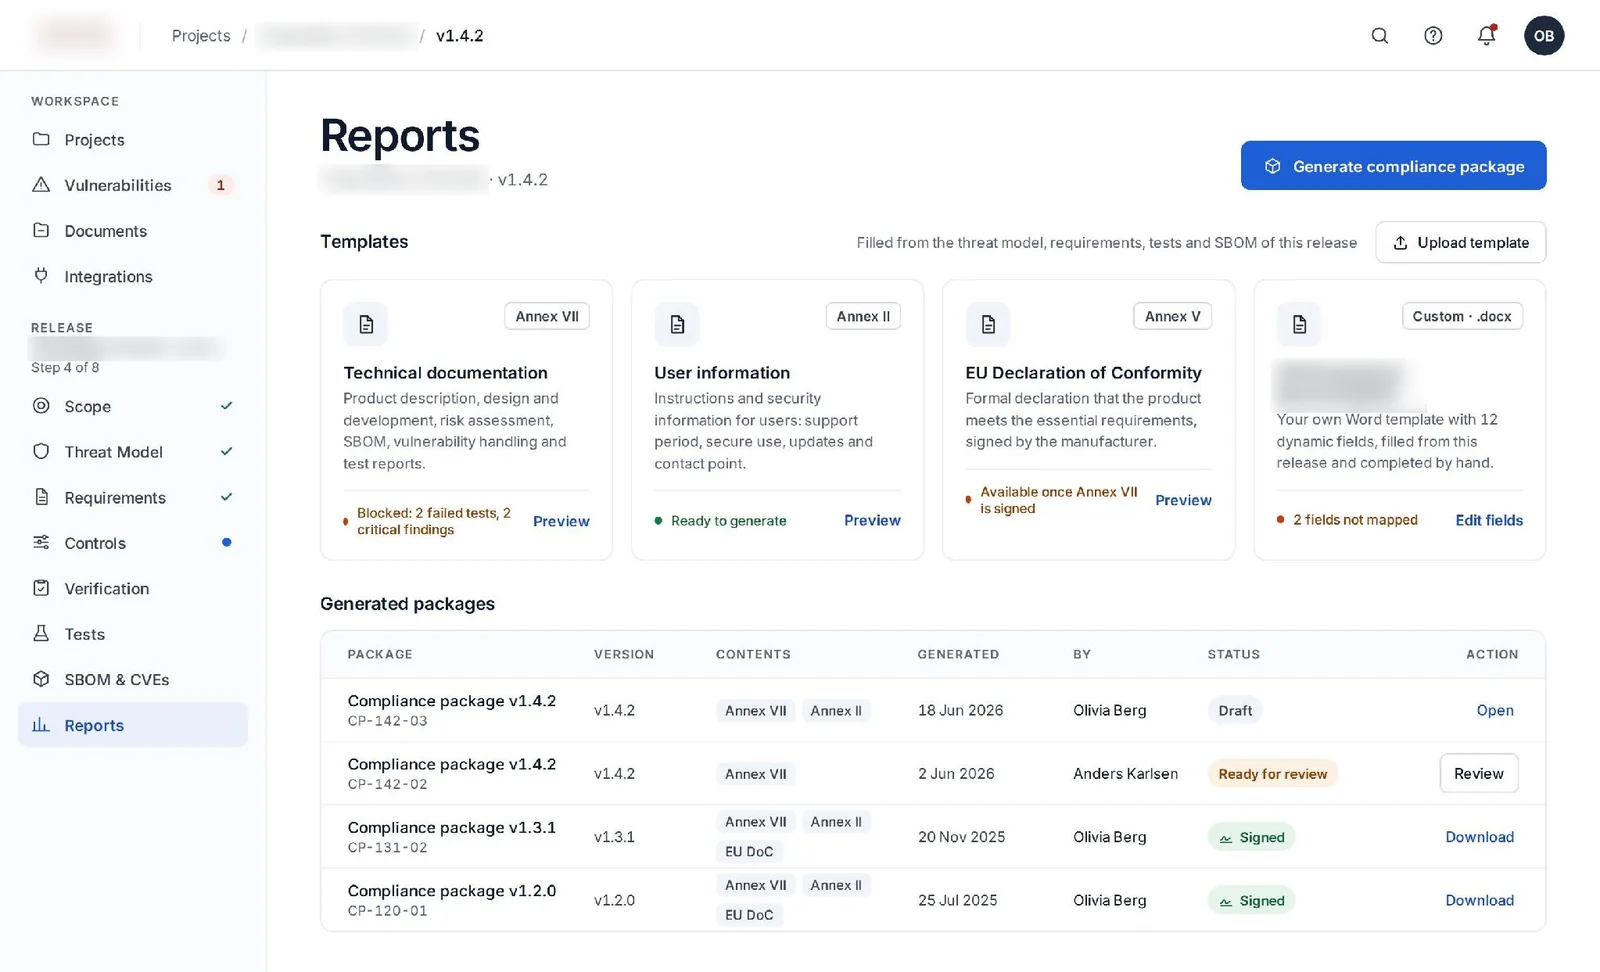
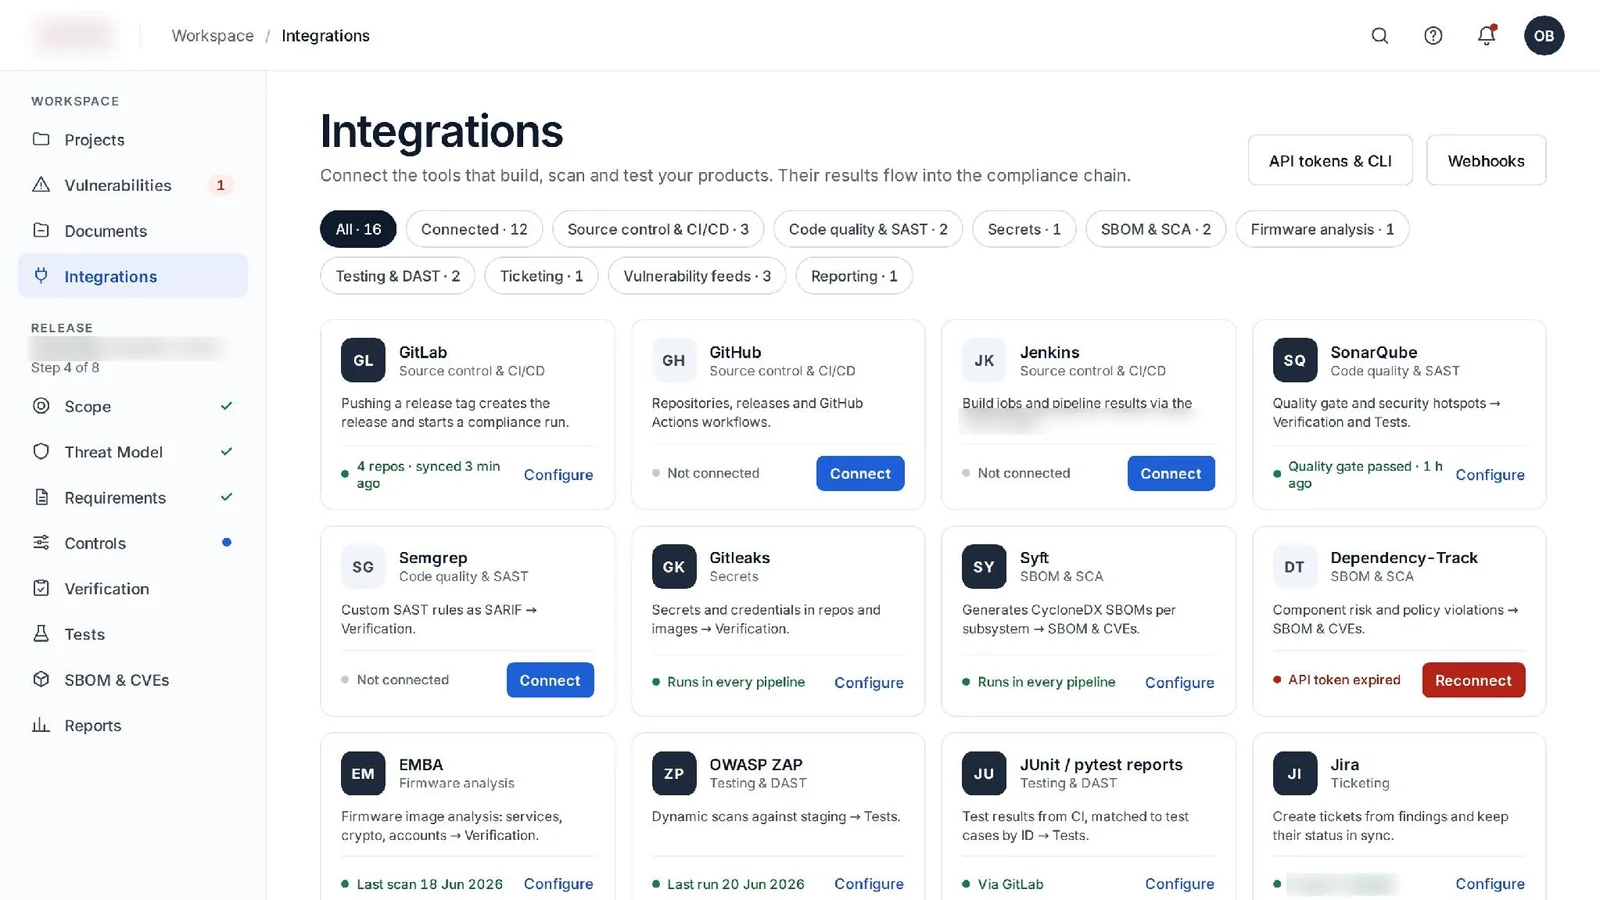
Na elke release een volledig dossier, in je eigen omgeving.
- Bijlage VIITechnisch dossier, continu bijgewerkt
- Bijlage IIGebruikersinformatie
- Bijlage VConcept EU-conformiteitsverklaring
- LevenscyclusSBOM, kwetsbaarheidsstatus en testbewijs
- Artikel 14Meldproces en draaiboek voor CSIRT en ENISA
Geen SaaS, geen lock‑in.
De keten draait in je eigen engineeringomgeving. Jij blijft fabrikant: risicoacceptatie, meldingen, EU-verklaring en CE liggen bij jou. Wij leveren de engineering en het bewijs.
Laten we samen bekijken hoe we jouw product kunnen laten voldoen aan de CRA‑wetgeving.
In een eerste gesprek bekijken we samen of de CRA op je product van toepassing is, welke klasse en route waarschijnlijk gelden en wat de beste eerste stap is.
8500 Kortrijk